Ransomware-oefening voorbereiden: checklist voor IT, directie en communicatie
Een ransomware-oefening voorbereiden lukt beter als je vooraf scherp kiest wat je wilt testen. Veel teams beginnen met een groot scenario, maar verliezen dan tijd aan discussie over details. De beste eerste oefening is kleiner: test of rollen, herstelvolgorde en communicatie op elkaar aansluiten zodra de druk oploopt.
Gebruik de oefening dus niet als kennistoets. Gebruik haar als besluitentest. Wie mag systemen isoleren? Wie belt de leverancier? Wie schrijft de eerste update voor medewerkers? En wie bepaalt welk systeem als eerste terug mag?
Stap 1: kies één hoofddoel
Een oefening die alles tegelijk test, levert vaak vage conclusies op. Kies daarom één hoofddoel. Als je niet weet waar het grootste risico zit, start dan met de ransomware-check. Die maakt zichtbaar of de breuklijn eerder in rollen, back-up, communicatie of herstart zit.
- Rollen: wie neemt besluiten als informatie onvolledig is?
- Herstel: welk systeem komt eerst terug en waarom?
- Communicatie: wat zeggen we zolang impact nog onzeker is?
- Leveranciers: wie mag externe partijen aansturen?
Stap 2: zet de juiste mensen aan tafel
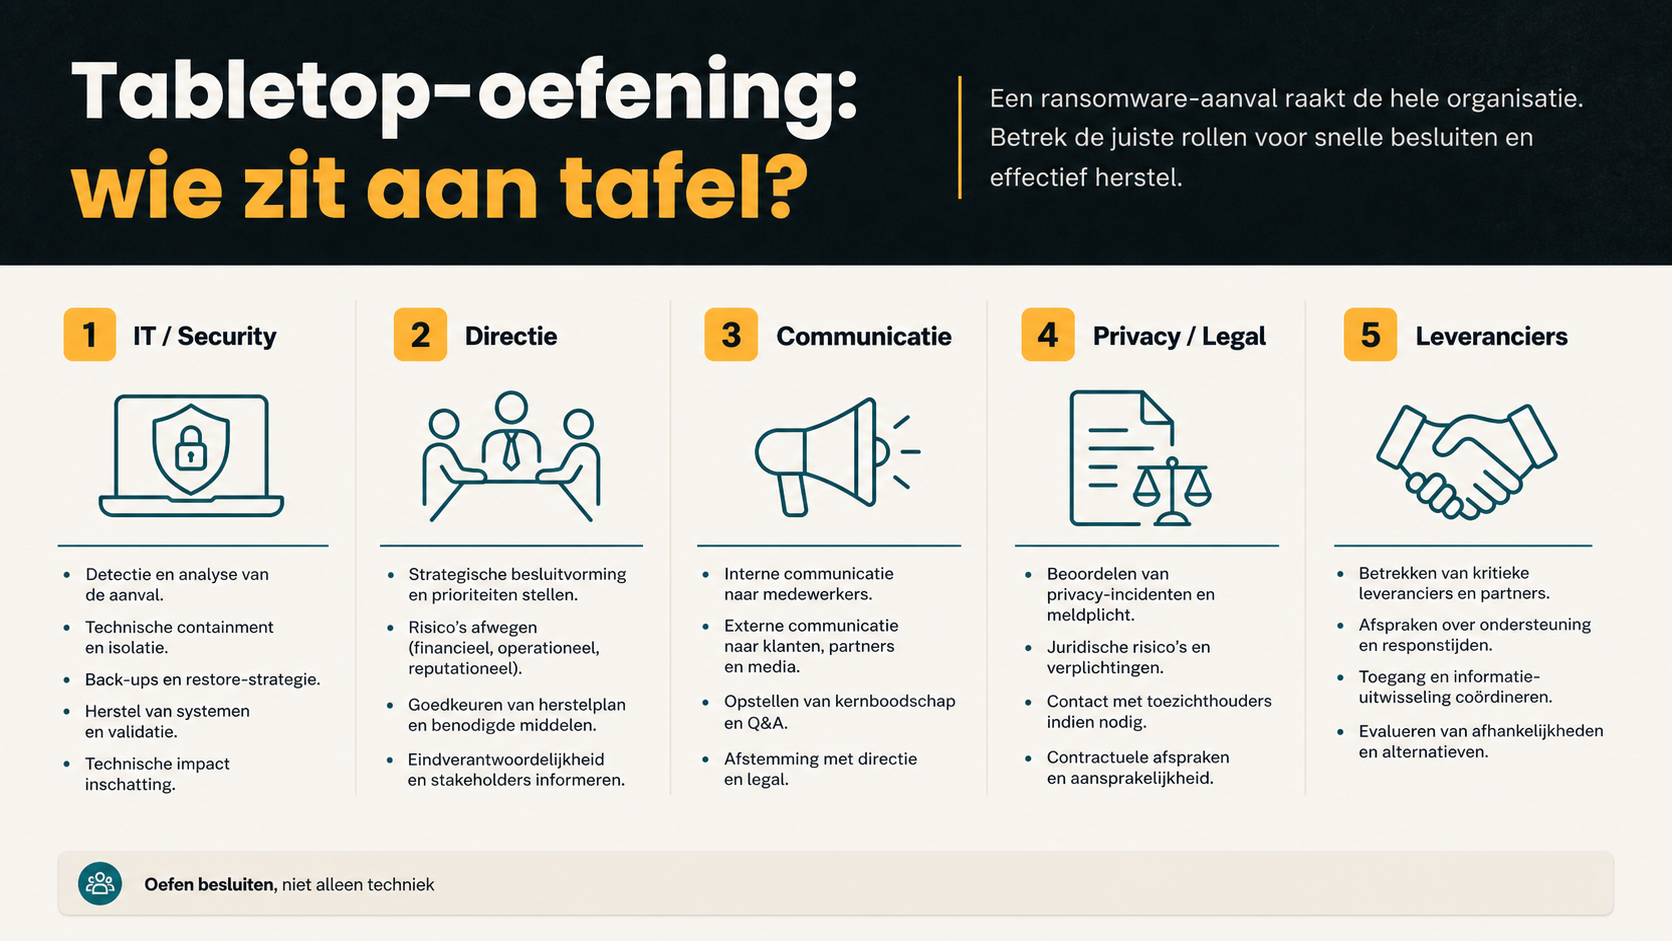
Een ransomware-oefening is geen IT-overleg. IT is nodig, maar niet genoeg. Directie, communicatie, privacy of legal en leveranciers kunnen allemaal bepalend zijn voor het tempo. Als die rollen ontbreken, test je vooral techniek en mis je de echte drukpunten.
Voor een compacte eerste sessie is vijf tot acht deelnemers vaak genoeg. Geef iedereen een duidelijke rol. Laat één persoon begeleiden en één persoon noteren welke besluiten blijven hangen.
Stap 3: werk met drie injects
Een goed scenario hoeft niet lang te zijn. Drie momenten zijn vaak voldoende. Eerst komt er een verdachte melding. Daarna blijkt dat meer systemen geraakt kunnen zijn. Tot slot moet het team kiezen tussen snel herstellen, langer onderzoeken of breder communiceren.
Die opbouw dwingt het team om keuzes te maken. Precies daar ontstaat de waarde van de oefening: niet in het perfecte antwoord, maar in zichtbaar maken waar afspraken ontbreken.
Stap 4: leg besluiten vast
Sluit niet af met algemene verbeterpunten. Noteer per knelpunt één eigenaar, één actie en één datum. Gebruik daarvoor het ransomware tabletop draaiboek. Koppel de uitkomst daarna aan je incidentresponsplan voor ransomware, zodat de oefening niet los blijft hangen.
Praktische checklist
- Hoofddoel gekozen
- Incident lead aangewezen
- Directie of beslisser aanwezig
- Communicatie en privacy betrokken
- Herstelvolgorde vooraf grof bepaald
- Leverancierscontact klaar
- Oefenlog voorbereid
Als twee of meer punten nog ontbreken, begin dan niet met een zware technische simulatie. Start met een tabletop waarin beslissingen, afhankelijkheden en communicatie centraal staan.