Device-code phishing als ransomware-oefening

Device-code phishing lijkt op het eerste gezicht een phishingprobleem. In een ransomware-oefening is het vooral een identity- en besluitvormingsprobleem. De IC3-waarschuwing van 21 mei 2026 over Kali365 beschrijft hoe aanvallers via een apparaatcode toegang tot Microsoft 365 kunnen krijgen zonder dat ze het wachtwoord hoeven te onderscheppen. Voor een oefening is dat waardevol, omdat het scenario klein begint en snel groter kan worden. bekijk website meer informatie llmeo.nl monitoringsysteem.online aimodelsagency.nl
De unieke kijk: oefen niet alleen de klik. Oefen de sessie. Als iemand een onverwachte code invoert, moet het team weten wie actieve sessies intrekt, wie controleert welke accounts geraakt zijn, wie communiceert en wanneer je opschaalt naar een breder incident.
Startscenario voor een tabletop
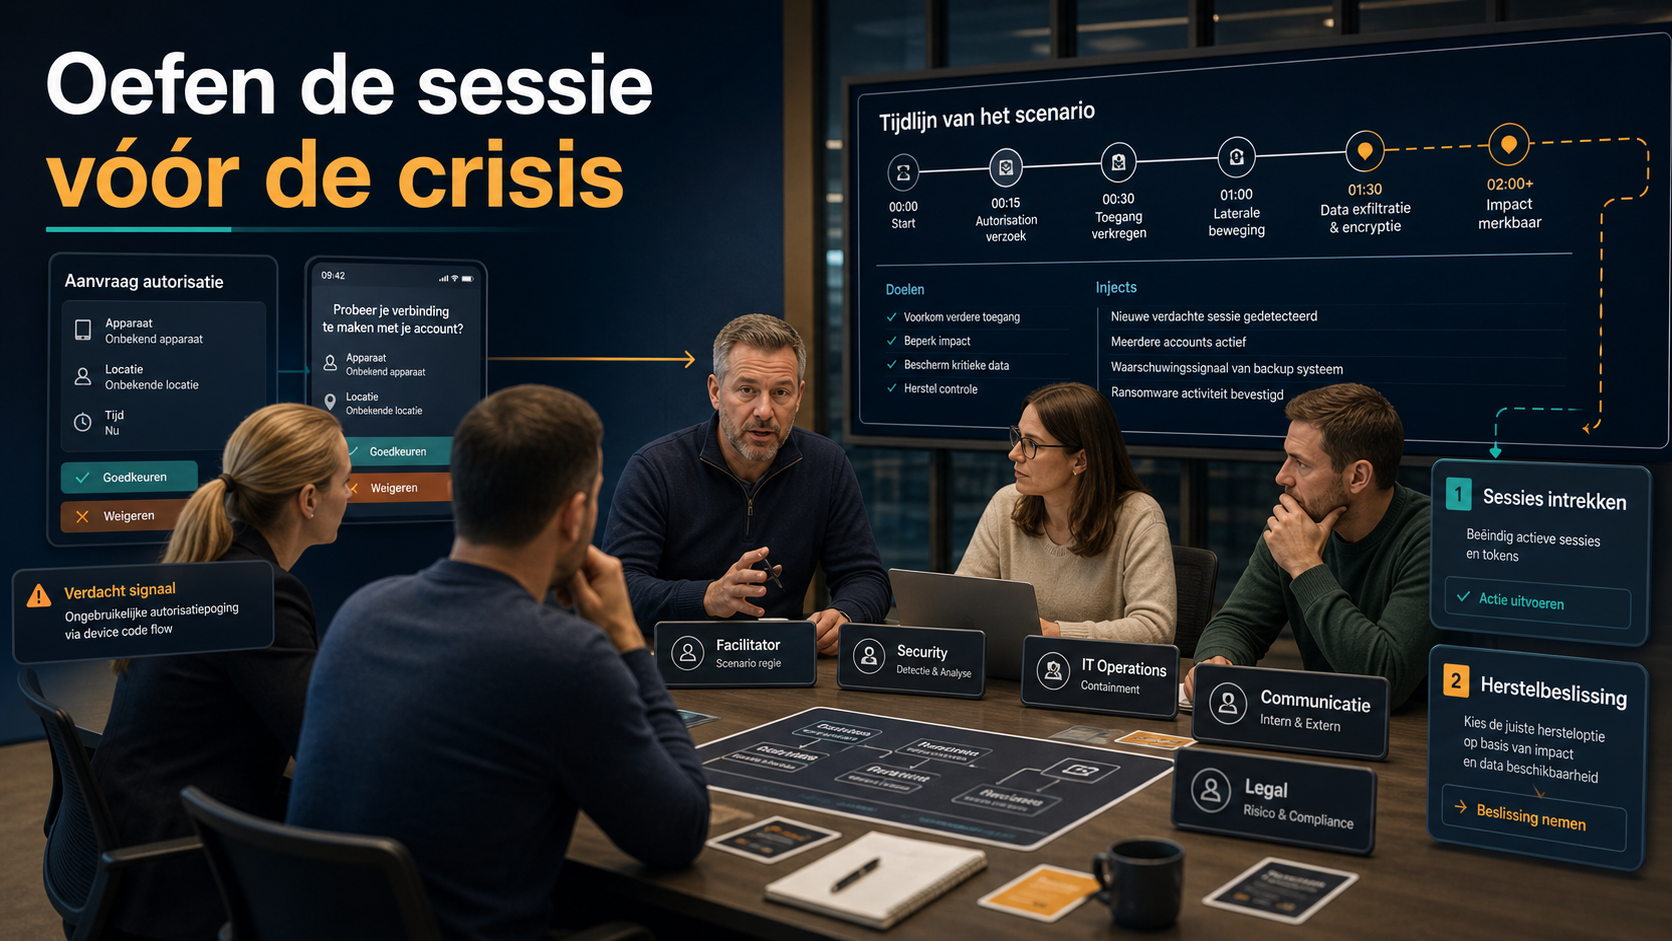
Begin de oefening met een medewerker die meldt: “Ik kreeg een mail over een gedeeld document en heb een code ingevuld op een bekende verificatiepagina.” Laat het team niet direct naar ransomware springen. De eerste opdracht is vaststellen of er een actieve sessie of onbekend apparaat is toegevoegd.
- Wie pakt de melding aan?
- Welke accounts en sessies worden gecontroleerd?
- Wanneer trek je sessies en tokens in?
- Wie informeert de gebruiker en eventuele leidinggevende?
- Wanneer behandel je dit als mogelijke voorfase van datadiefstal of ransomware?
Deze vragen passen goed naast onze pagina over een tabletop-oefening voor ransomware en de checklist voor een incidentresponsplan ransomware.
De oefeninjects die het realistisch maken
Na tien minuten voeg je een tweede signaal toe: er zijn aanmeldingen vanuit een onbekende locatie of er is toegang tot mailbox en bestanden. Na twintig minuten meldt de gebruiker dat collega’s vergelijkbare berichten kregen. Na dertig minuten is er twijfel of er bestanden zijn gedeeld of doorgestuurd. Zo wordt duidelijk of het team blijft hangen in “wachtwoord resetten” of ook sessies, apparaten, mailboxregels en communicatie meeneemt.
Het doel is niet paniek. Het doel is volgorde. Veel organisaties hebben losse maatregelen, maar weten tijdens druk niet wat eerst moet. Bij dit scenario hoort eerst controle over toegang, daarna impact bepalen en pas daarna bredere herstelkeuzes maken.
Waarom dit in een ransomware-oefening thuishoort
Ransomware begint niet altijd met een opvallend versleuteld scherm. Soms begint het met toegang tot mail, documenten of samenwerkingstools. Als een aanvaller daar blijft rondkijken, kan hij later gerichter druk zetten. Een tabletop rond Kali365-achtige device-code phishing test daarom de voorfase: herkennen we toegangsmisbruik voordat het crisis wordt?
Voor management is dit scenario bruikbaar omdat het niet te technisch hoeft te worden. De kernbeslissingen zijn herkenbaar: trekken we toegang direct in, wie mag dat beslissen, welke gebruikers informeren we, hoe voorkomen we dat dezelfde mail meer mensen raakt en wanneer zetten we externe hulp klaar?
Praktische uitkomst van de oefening
Na afloop wil je drie dingen hebben: een korte meldzin voor medewerkers, een vaste route voor sessiecontrole en een duidelijke escalatieregel. Bijvoorbeeld: “Onverwachte code ingevuld” wordt altijd behandeld als toegangsmelding, niet als gewone spam. Daarmee voorkom je dat een klein signaal verdwijnt tot de schade zichtbaar wordt.
Wil je dit scenario passend maken voor je team, start dan bij welke ransomware-oefening past bij jouw team. Gebruik de Kali365-aanleiding als compacte oefening waarin phishing, identity en incidentrespons bij elkaar komen.
Bron voor de aanleiding: de IC3-waarschuwing Kali365 Phishing-as-a-Service Kit Hijacks Microsoft 365 Access Tokens.