Phishing-simulatie zonder blame-cultuur: zo maak je meten nuttig
Een phishing-simulatie kan veel leren, maar alleen als medewerkers het niet ervaren als valstrik. Zodra de test voelt als beschamen, gaan mensen vooral fouten verbergen. Dat maakt je organisatie niet veiliger. Het doel is meldgedrag verbeteren en zwakke plekken in het proces zichtbaar maken.
Train eerst, test daarna
Gebruik een simulatie niet als eerste contactmoment over phishing. Geef vooraf korte, praktische uitleg: hoe herken je druk, spoofing, verdachte bijlagen en ongebruikelijke betaal- of inlogverzoeken? Daarna kun je meten of de uitleg landt. De test is dan een thermometer, niet de behandeling zelf.
Meet meer dan klikken
Een klikpercentage is makkelijk te rapporteren, maar zegt weinig over de hele keten. Belangrijker is hoeveel mensen melden, hoe snel de melding bij het juiste team komt en wat er daarna gebeurt. Wordt de melding opgepakt? Komt er een duidelijke waarschuwing? Weet management wanneer een melding kan doorgroeien naar een incident?
Maak scenario’s eerlijk en werkbaar
- Gebruik realistische werksituaties zoals HR, planning, facturen of gedeelde documenten.
- Vermijd emotionele lokmiddelen die vertrouwen beschadigen.
- Leg vooraf scope, toestemming en rapportageafspraken vast.
- Houd rekening met beveiligingssoftware die links automatisch scant.
- Geef direct na een fout korte uitleg met herkenbare signalen.
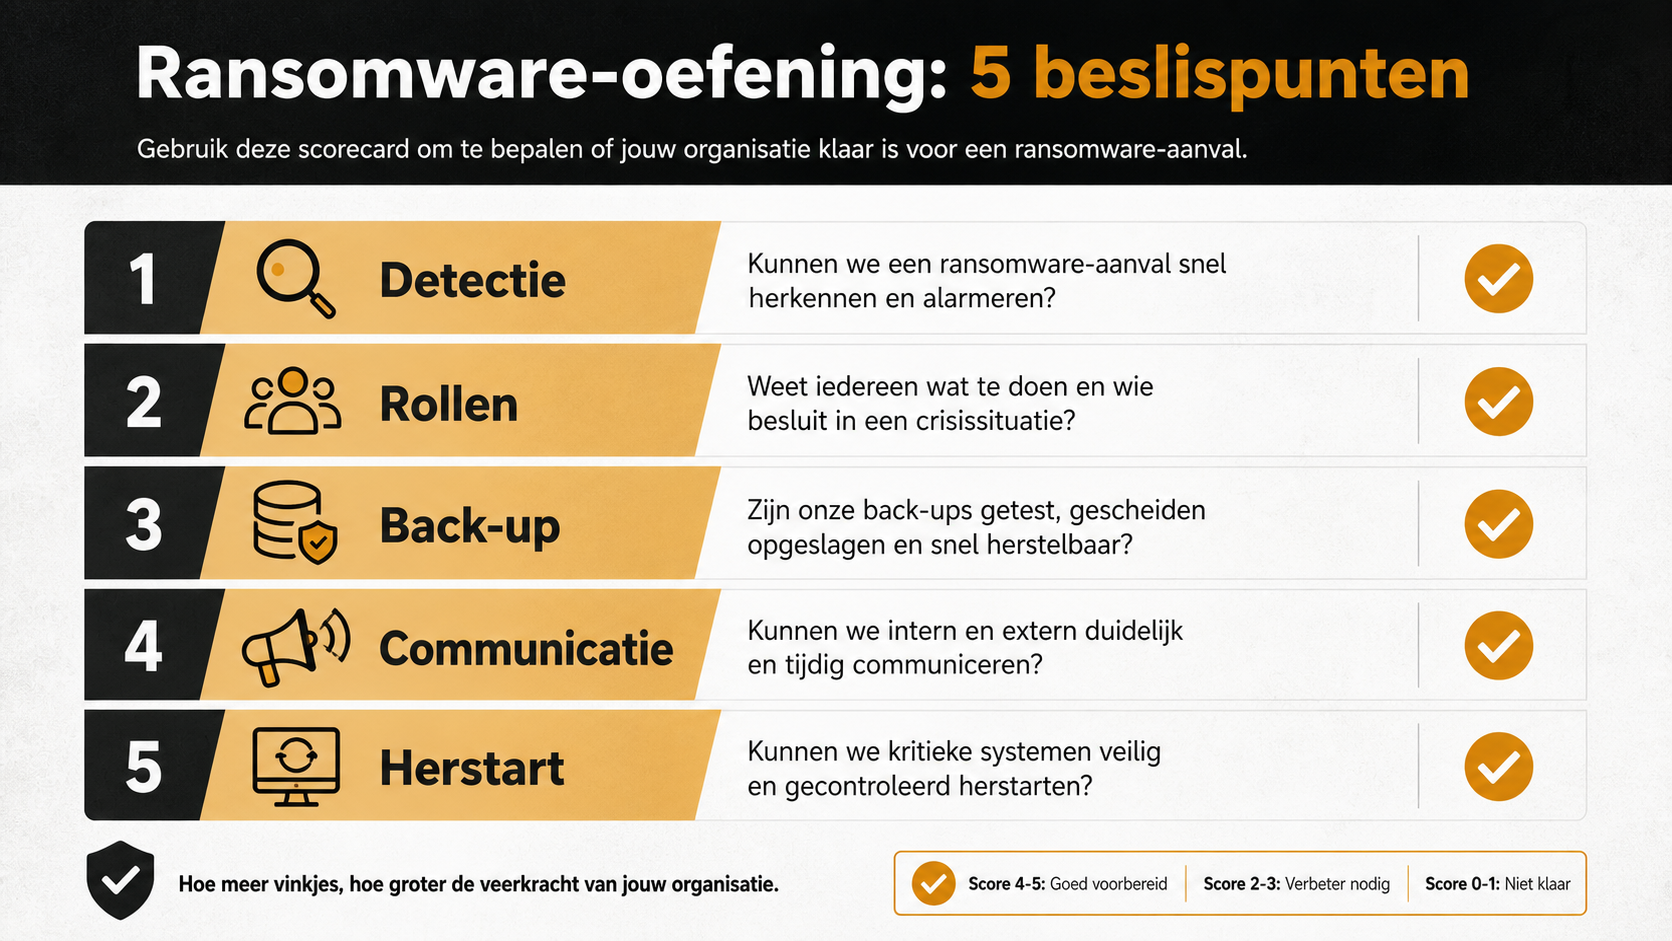
Koppel de uitkomst aan een bredere oefening. Een goede phishingmelding kan het startpunt zijn van een tabletop-oefening voor ransomware: wie schakelt op, welke systemen worden gecontroleerd en wat zeggen we tegen medewerkers?
Gebruik positieve opvolging
Maak melden makkelijk en normaal. Bedank mensen die melden, ook als het loos alarm is. Deel patronen per team zonder namen te noemen. Zo verschuift de simulatie van blame naar voorbereiding. Wil je weten of je organisatie klaar is voor de stap van awareness naar incidentrespons? Start met de ransomware readiness check en download de scorecard voor je eerste oefensessie.
Vertaal de uitkomst naar een oefenactie
Na een simulatie heb je meestal drie soorten signalen: mensen herkennen de mail niet, ze twijfelen maar melden niet, of de melding komt wel binnen maar wordt traag opgepakt. Elk signaal vraagt een andere actie. Herkenning verbeter je met korte voorbeelden. Meldgedrag verbeter je met een duidelijke knop of route. Trage opvolging verbeter je door het incidentproces te oefenen.
Gebruik de phishing-uitkomst daarom als startpunt voor een klein ransomware-scenario. Laat het team oefenen met een melding die eerst onschuldig lijkt en daarna groter wordt. Zo test je niet alleen awareness, maar ook escalatie, besluitvorming en communicatie. Dat is de stap waardoor een simulatie meer wordt dan een rapport met percentages.