Geen patch: wie mag de toegang onderbreken?
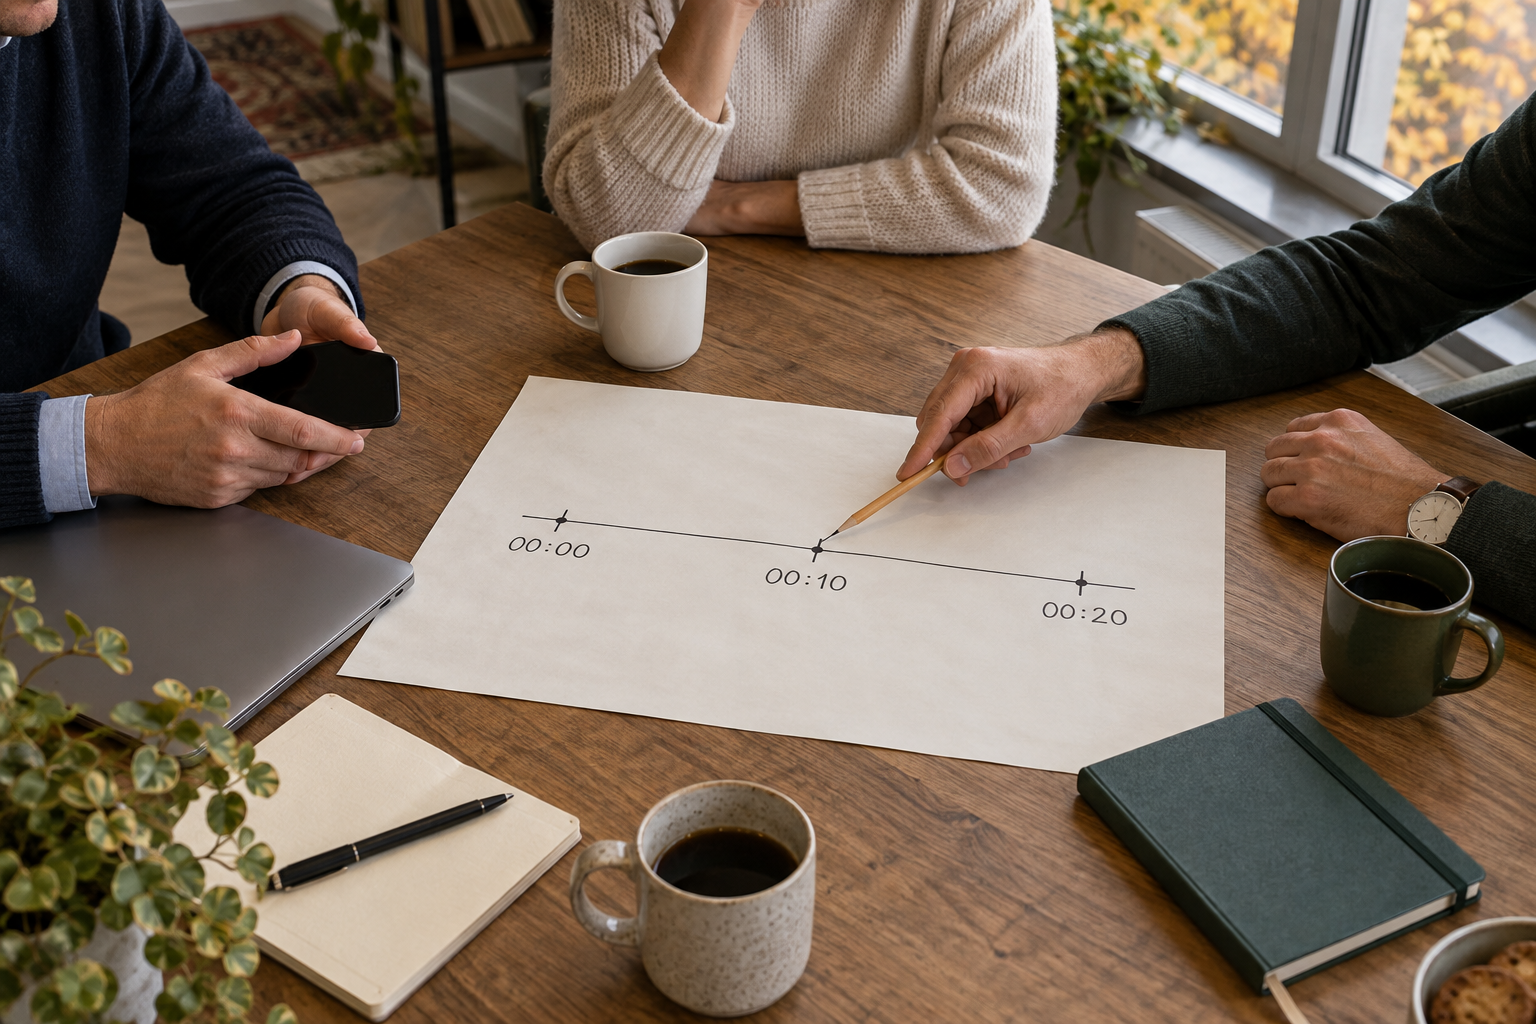
De leverancier belt op zondag. Er zou een ernstig lek in de externe toegang zitten, een publieke patch ontbreekt en maandagochtend moeten collega’s weer kunnen inloggen. Wie mag de toegang onderbreken als het technische bewijs nog niet compleet is?
Dat is het begin van deze fictieve tabletop-oefening. Je voert haar aan tafel uit, zonder echte systemen uit te zetten, accounts te wijzigen of aanvallen te simuleren. Het oefendoel is beperkt: een onderbouwd besluit nemen over externe toegang terwijl informatie ontbreekt. Ransomware is hier een mogelijk vervolgrisico in het verzonnen scenario, geen vastgestelde gebeurtenis.
Geef de beslisser onvolledige informatie
Reserveer als werkvorm 30 minuten met de incidentverantwoordelijke, een beheerder, iemand van de bedrijfsvoering en een notulist. Dit is onze voorgestelde oefenduur, geen norm of bewezen optimale duur. De begeleider speelt de leverancier. Gebruik je incidentresponsplan ransomware zoals het nu bestaat; verbeter het pas na de oefening.
De startkaart luidt: “Een vertrouwde leverancier waarschuwt voor mogelijk actief misbruik van onze toegangsgateway. Het is nog niet vastgesteld of onze configuratie geraakt wordt. Er is nog geen bevestigd herstelpad.” Voeg één echte afhankelijkheid van jouw organisatie toe, bijvoorbeeld toegang tot de planning. Gebruik geen klantgegevens.
Het NCSC noemt bij forensic readiness expliciet het stekkermandaat: wie mag een proces stilzetten tijdens een incident? Dat mandaat kun je hier toetsen. Maak met de uitleg over een tabletop-oefening voor ransomware vooraf duidelijk dat je besluiten oefent, geen technische weerbaarheid meet.
Drie berichten zetten hetzelfde besluit onder druk
Na vijf minuten: de leverancier zegt telefonisch dat meerdere klanten hun toegang beperken. Schriftelijke onderbouwing volgt later. Laat de deelnemers vastleggen wat zij als feit beschouwen, wat een melding van een derde is en welke informatie ze nodig hebben voor een besluit. De leverancier adviseert; wie in jouw organisatie neemt het besluit?
Na tien minuten: de operationeel verantwoordelijke meldt dat onderbreking een belangrijk werkproces raakt. Een alternatief is nog niet getest. Laat het team een tijdelijke keuze formuleren, met eigenaar, verwachte gevolgen en een herbeoordelingsmoment. “We wachten even” is alleen een besluit als iemand vastlegt waarop en tot wanneer.
Na twintig minuten: de beheerder vraagt toestemming om de gateway te herstarten. Een onderzoeker waarschuwt dat vluchtige gegevens daardoor verloren kunnen gaan. Geef geen technisch antwoord cadeau. Laat het team aanwijzen wie de afweging tussen bewijsbehoud en bedrijfscontinuïteit maakt en wie deskundige hulp inschakelt. Gebruik de afspraken over leveranciers en incidentrespons bij ransomware om te toetsen of die hulp ook buiten kantooruren bereikbaar is.
“Iedereen akkoord” is een zwak oefenresultaat
Een zaal die meteen instemt, kan alsnog zonder uitvoerbaar besluit eindigen. Wij vinden een vastgelegd mandaat en een controleerbaar vervolgmoment waardevoller dan een snel unaniem antwoord. De notulist bewaart per besluit de tijd, verantwoordelijke, bekende feiten, onzekerheid en reden voor herbeoordeling.
Meet daarom of deelnemers de beslisser kunnen aanwijzen, een ontbrekende bron expliciet benoemen en één eigenaar aan het vervolg verbinden. Deze observaties zijn oefenuitkomsten. Ze bewijzen niet dat de organisatie een echte aanval kan tegenhouden.
Ook deze werkvorm heeft een zwakke plek: aan tafel is een collega bereikbaar omdat die al naast je zit. Een echte bereikbaarheids- of hersteltest vraagt een aparte, geautoriseerde testopzet. Houd die scheiding vast wanneer je later de back-up en restore-tests na ransomware voorbereidt.
Kun je de onzekerheid aan medewerkers uitleggen?
Laat de communicatieverantwoordelijke aan het eind een bericht van maximaal vier zinnen schrijven. Als fictief voorbeeld: “We onderzoeken een waarschuwing over onze externe toegang. Of onze omgeving geraakt is, staat nog niet vast. Gebruik alleen de bestaande, goedgekeurde werkroutes. Om 16.00 uur volgt een update, ook als het onderzoek nog loopt.”
Pas dat voorbeeld aan de werkelijk genomen oefenbesluiten aan. Schrijf niet dat systemen veilig zijn omdat er nog geen misbruik is gevonden. De pagina over crisiscommunicatie bij ransomware helpt bij het onderscheid tussen bevestigde feiten en verwachtingen.
Plan de herkansing rond één ontbrekende afspraak
De oefenaanpak van het NCSC vraagt om evaluatie en concrete verbeteracties. Kies na deze sessie het grootste gat, wijs een eigenaar aan en spreek een datum af waarop het opnieuw wordt getoetst. Bijvoorbeeld: kan de vervanger van de incidentverantwoordelijke zelfstandig het juiste mandaat vinden?
Zet vandaag deze ene vraag op de agenda van je volgende overleg: “Wie mag onze externe toegang onderbreken, en waar staat dat?” Gebruik de ransomware simulator daarna om te bepalen welk ander onderdeel oefening nodig heeft. Dit scenario is oefenmateriaal, geen technisch of juridisch incidentadvies. De herkansing is geslaagd wanneer de ontbrekende afspraak vindbaar en toepasbaar is, niet zodra het document is aangepast.