Ransomware-oefening en NIS2: welk bewijs wil management zien?
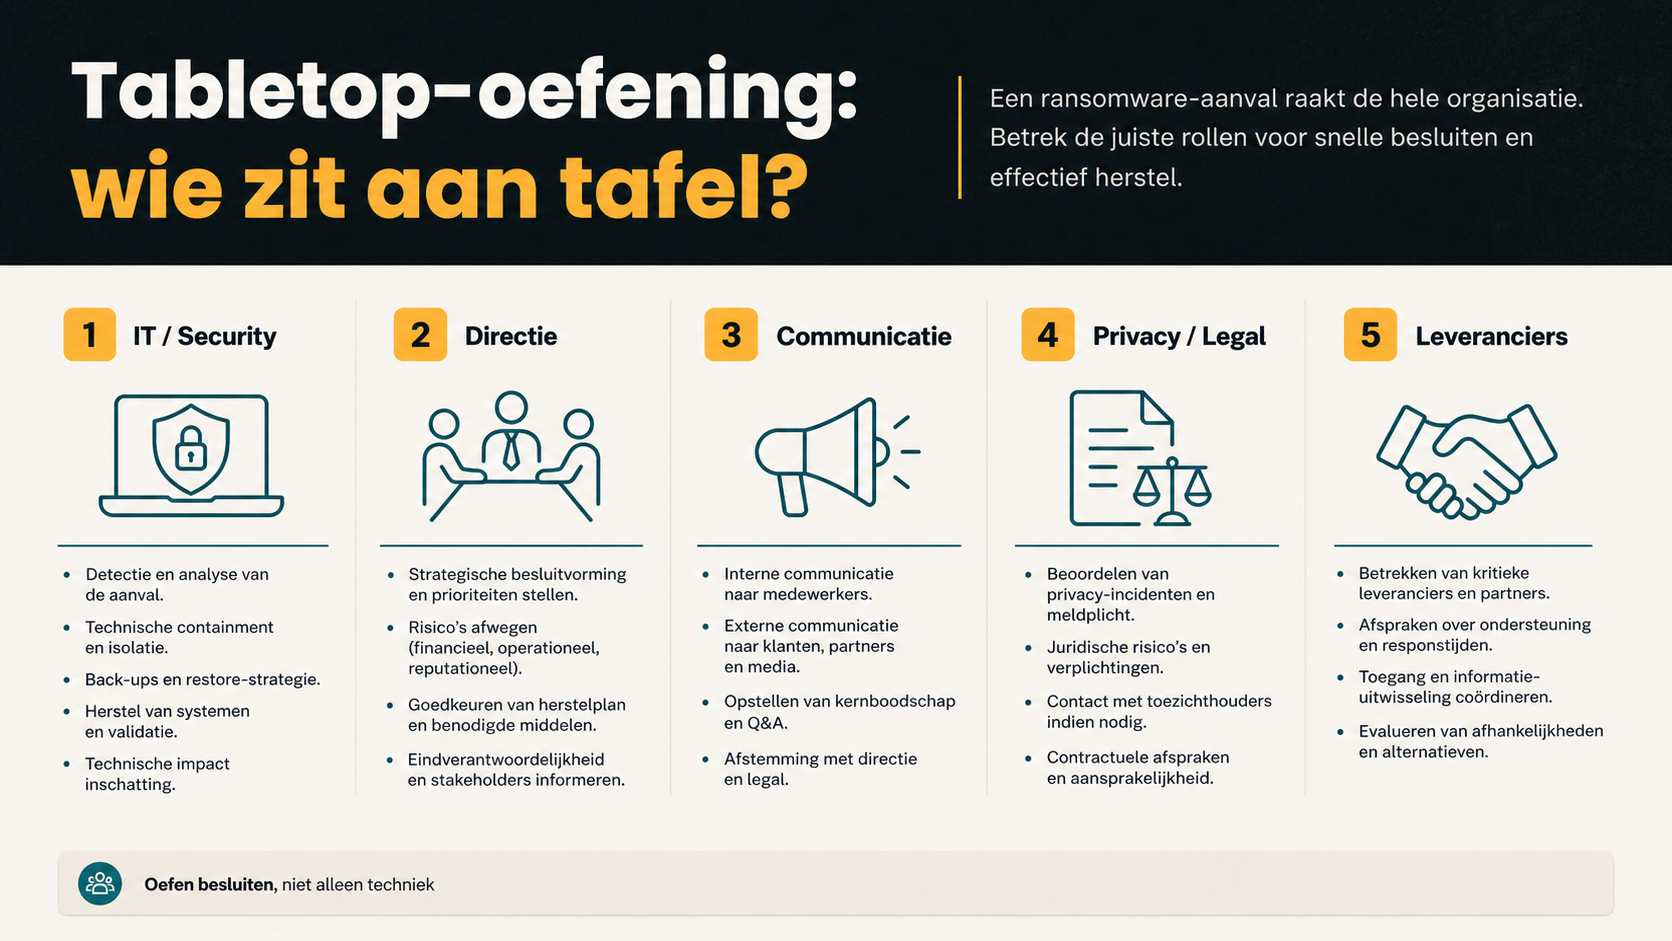
Wie zoekt op ransomware oefening management bewijs, zoekt meestal geen theorie maar grip. De vraag achter de zoekopdracht is: hoe weet ik of mijn team onder druk de juiste beslissingen neemt? Dit artikel is geschreven voor de bestuurder, security lead of complianceverantwoordelijke die aantoonbaar wil oefenen zonder papierwerk centraal te zetten. We maken de oefening concreet, zodat je niet blijft hangen in algemene beveiligingstaal.
Een oefening levert pas managementwaarde op als de uitkomst concreter is dan een aanwezigheidslijst. Directie heeft bewijs nodig van rollen, beslisrechten, herstelvolgorde, communicatieritme en verbeteracties. Daarom benaderen wij ransomware-oefeningen als een beslisomgeving. De aanval is de aanleiding, maar de echte waarde zit in rollen, informatie, herstelbewijs en communicatie.
Het doel is management helpen sturen op bewijs dat een team onder druk kan handelen. Dat lukt alleen als je oefening klein genoeg is om uit te voeren en scherp genoeg is om gedrag zichtbaar te maken. Een goed scenario laat zien wie mag besluiten, welke informatie ontbreekt en welke aanname je nog niet kunt bewijzen.
Voor wie is dit relevant?
Deze aanpak past bij organisaties die ransomware niet willen behandelen als een abstract IT-probleem. Directie, IT, privacy, communicatie, operations en leveranciers hebben elk een ander deel van de puzzel. Als een van die rollen te laat in beeld komt, ontstaat vertraging precies op het moment dat snelheid en rust nodig zijn.
Begin daarom niet met een groot draaiboek. Begin met een herkenbare situatie en vraag per rol wat die persoon nodig heeft om een besluit te nemen. Zo wordt snel duidelijk of het probleem in techniek, mandaat, informatie of communicatie zit.
Praktische aanpak
- Leg vooraf vast welke besluiten je wilt zien.
- Meet of rollen worden gebruikt, niet alleen of ze bestaan.
- Vraag om bewijs van restore en escalatie.
- Maak een kort besluitlog voor directie.
Gebruik de oefening om aannames te toetsen. Als iemand zegt dat een back-up schoon is, vraag dan hoe dat is vastgesteld. Als iemand zegt dat klanten later worden geinformeerd, vraag dan wie bepaalt wat ‘later’ betekent. En als een leverancier een cruciale rol heeft, oefen dan ook wat er gebeurt als die partij niet direct reageert.
| Bewijsstuk | Waarom het telt | Hoe je het oefent |
|---|---|---|
| Rollenkaart | Voorkomt discussie over mandaat | Laat elke rol een besluit nemen |
| Besluitlog | Maakt timing zichtbaar | Noteer keuze, onzekerheid en eigenaar |
| Herstelbewijs | Laat zien of back-up bruikbaar is | Vraag welk herstelpad schoon genoeg is |
Wat meet je?
Meet niet alleen of het team het juiste antwoord weet. Meet vooral hoe snel informatie bij de juiste persoon komt, welke besluiten expliciet worden genomen en waar bewijs ontbreekt. Die meetpunten zijn beter bruikbaar dan een algemene score, omdat ze direct naar verbeteracties leiden.
Een bruikbare oefenuitkomst bevat minimaal drie onderdelen: een korte tijdlijn, een lijst met besluiten en een verbeterlijst met eigenaar. Houd de verbeterlijst bewust kort. Vijf scherpe acties met eigenaar zijn waardevoller dan twintig losse observaties waar niemand later naar terugkeert.
Maak de meting vooraf bekend aan de deelnemers. Dat verlaagt weerstand en houdt het gesprek zakelijk: we beoordelen niet wie perfect reageert, maar waar het proces hulp nodig heeft. Vooral bij ransomware is dat belangrijk, omdat mensen onder stress sneller op routine varen. De oefening moet dus laten zien welke routine werkt en welke routine juist risico toevoegt.
Gratis hulpmiddel
Gebruik Readiness check: start met de scorecard om de zwakste schakel zichtbaar te maken. Combineer dit met de readiness check als je eerst wilt bepalen welk onderdeel de meeste aandacht verdient.
Onderbouwing
De aanpak sluit aan bij publieke securityrichtlijnen en recent onderzoek naar oefenen, respons en gedragsmeting. Zie onder meer CISA StopRansomware Guide. Wij gebruiken zulke bronnen niet als droge checklist, maar vertalen ze naar kleine oefeningen die teams echt kunnen uitvoeren.
Valkuilen
De grootste valkuil is een oefening die te netjes verloopt. In een echte crisis is informatie incompleet, mensen zijn niet allemaal bereikbaar en herstelkeuzes botsen met klantbelang. Voeg daarom bewust frictie toe: een ontbrekende log, een onzekere back-up, een leverancier die later reageert of een klant die om status vraagt.
Een tweede valkuil is dat het team vooral praat over wat het zou moeten doen. Vraag telkens om concreet gedrag: wie belt wie, welk kanaal wordt gebruikt, wie noteert het besluit en wanneer komt de volgende update? Daardoor wordt de oefening toetsbaar in plaats van vrijblijvend.
Volgende stap
Kies een scenario, plan een korte sessie en beperk de scope. Wil je eerst weten welk scenario past, start dan met de scenario-keuzehulp. Wil je je situatie voorleggen, stuur dan een vraag via contact. Wij reageren met een praktische richting voor rollen, scenario en eerste meetpunten.