Phishing-simulatie scope en toestemming: voorkom een blame-test
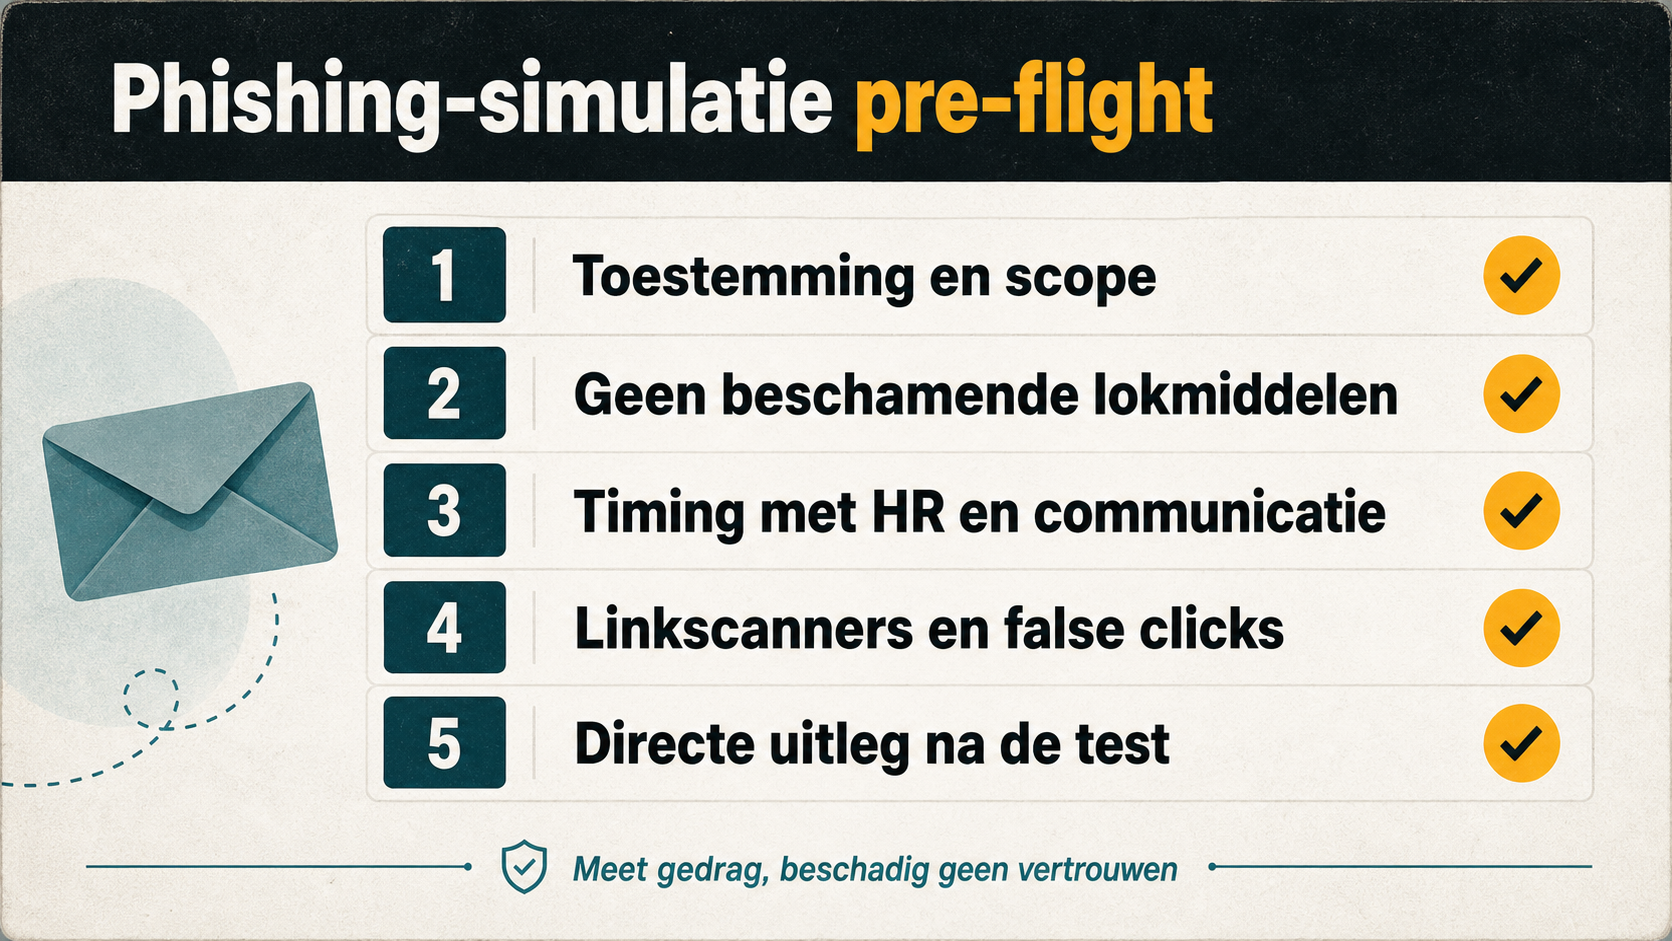
Een phishing-simulatie zonder duidelijke scope kan snel vertrouwen beschadigen. Niet omdat meten verkeerd is, maar omdat medewerkers moeten begrijpen dat de simulatie bedoeld is om gedrag en proces te verbeteren. Daarom hoort toestemming, afbakening en opvolging vóór de test geregeld te zijn.
De beste phishing-simulaties voelen niet als valstrik. Ze zijn realistisch genoeg om iets te leren, maar zorgvuldig genoeg om geen onnodige paniek of schaamte te veroorzaken.
Leg vooraf vast wat binnen scope valt
Beschrijf wie meedoet, welke afdelingen worden getest, welke kanalen worden gebruikt en welke scenario’s verboden zijn. Vermijd lokmiddelen die persoonlijk leed, salarisangst of medische druk gebruiken. Realistisch hoeft niet beschadigend te zijn.
Koppel de scope aan de bredere pagina over phishing-simulatie zonder blame-cultuur. Zo blijft duidelijk dat de test een meetmoment is binnen een leerproces.
Stem timing af met HR en communicatie
Een scenario rond HR, salaris of interne updates kan realistisch zijn, maar timing is gevoelig. Als HR tegelijk een echte campagne draait, kan de simulatie onnodige verwarring geven. Stem daarom vooraf af welke thema’s tijdelijk niet gebruikt worden.
Hou rekening met linkscanners
Mailbeveiliging kan links automatisch openen of scannen. Daardoor lijken er soms clicks te zijn die niet van medewerkers komen. Als je dat vooraf niet meeneemt, trek je verkeerde conclusies. Meet daarom niet alleen clicks, maar ook meldingen, opvolging en teamreactie.
Geef directe uitleg na de test
De leerwaarde zit in de follow-up. Laat direct zien welke signalen zichtbaar waren: afzender, domein, timing, toon, bijlage of link. Bedank melders en deel patronen zonder namen te noemen.
Van phishing naar ransomware-readiness
Een verdachte mail is vaak het begin van een groter scenario. Gebruik de uitkomst daarom om te testen wat er daarna gebeurt. Komt de melding bij het juiste team? Wordt escalatie gestart? Weet communicatie wat zij mag zeggen?
Daarom hoort phishing niet los te staan van incidentrespons. Gebruik de ransomware-check om te zien of je organisatie klaar is voor de stap van awareness naar oefening.
Pre-flight checklist
- Doel en doelgroep zijn duidelijk
- Scenario’s zijn realistisch maar niet beschamend
- HR en communicatie zijn afgestemd
- Linkscanner-effecten zijn bekend
- Uitleg en opvolging staan klaar
Als deze punten nog niet geregeld zijn, wacht dan met sturen. Een korte voorbereiding voorkomt dat de simulatie later vooral discussie oplevert.