Incidentresponsplan ransomware template: wat moet erin staan?
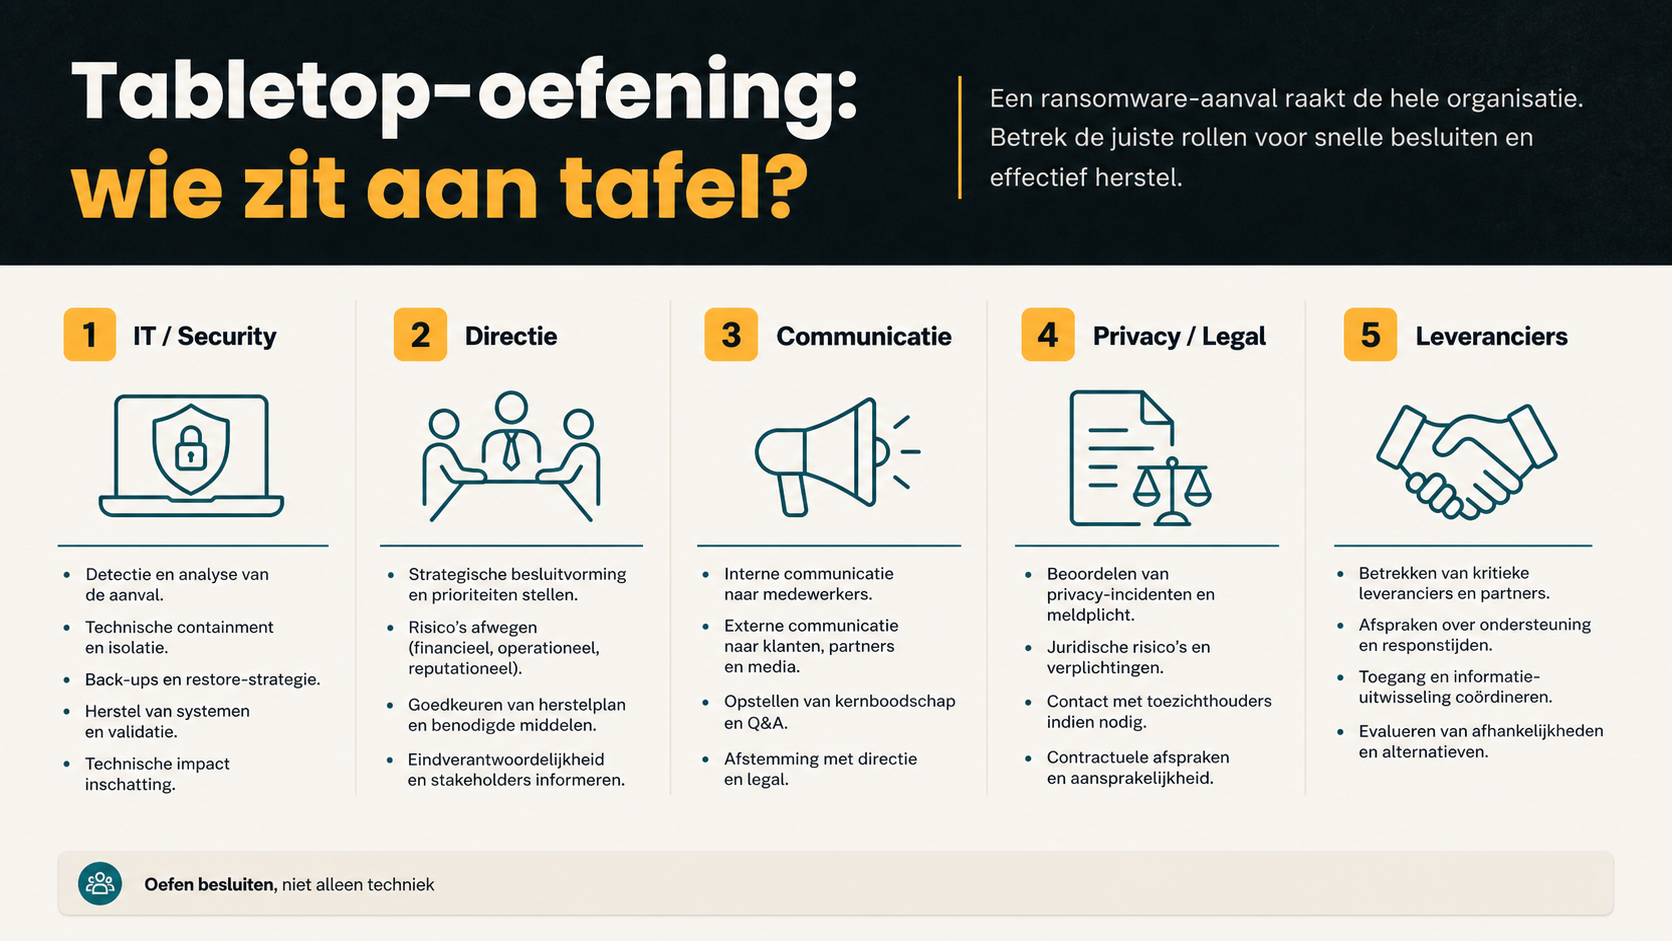
Een incidentresponsplan voor ransomware hoeft geen dik document te zijn. Het moet vooral antwoord geven op de vragen die tijdens een incident niet meer rustig uitgezocht kunnen worden. Wie activeert het plan? Welke systemen hebben prioriteit? Wie communiceert? En welke leveranciers mogen meteen worden ingeschakeld?
Een bruikbaar template begint daarom met beslissingen, niet met lange beleidszinnen. Als het plan tijdens een oefening niet helpt om sneller te kiezen, is het te abstract.
De vijf blokken van een praktisch template
Wij gebruiken vijf blokken als basis. Die sluiten aan op de manier waarop een ransomware-oefening meestal vastloopt: detectie, rollen, herstel, communicatie en herstart.
1. Activering en rollen
Leg vast wie het plan activeert en wie incident lead is. Noteer ook wie directie, communicatie, privacy, legal en leveranciers aanhaakt. Zonder rolverdeling ontstaat vaak parallel overleg zonder duidelijke eigenaar.
2. Escalatiecriteria
Beschrijf wanneer een melding een incident wordt. Denk aan versleutelde bestanden, verdachte accounts, onbereikbare systemen, meldingen van leveranciers of signalen dat data mogelijk is geraakt.
3. Inperking en herstelvolgorde
Het template moet aangeven wie systemen mag isoleren en welke processen als eerste terug moeten. Koppel dit aan je pagina over restore-tests na ransomware, zodat back-upvertrouwen niet alleen op aannames rust.
4. Communicatie en meldplicht
Communicatie wacht niet tot alle technische feiten rond zijn. Het plan moet daarom bevatten wie de eerste interne update schrijft, wie klanten informeert en wanneer privacy of legal verplicht meekijkt.
5. Oefenen en verbeteren
Een template dat nooit geoefend wordt, blijft papier. Plan daarom minimaal één tabletop per jaar. Gebruik de ransomware-check om te bepalen waar de eerste oefening moet beginnen.
Wat hoort niet in het template?
Stop niet elk technisch detail in het hoofddocument. Wachtwoorden, systeemcommando’s en leverancierstickets horen in veilige interne procedures, niet in publieke of breed gedeelde versies. Het plan moet richting geven, niet alle beheerhandelingen beschrijven.
Mini-template
- Plan geactiveerd door: …
- Incident lead: …
- Eerste drie systemen/processen: …
- Leveranciers die direct nodig zijn: …
- Eerste interne boodschap: …
- Besluit dat directie moet nemen: …
- Evaluatiedatum na oefening: …
Gebruik dit als startpunt en test het daarna met het ransomware tabletop draaiboek. Tijdens de oefening zie je snel welke onderdelen nog te vaag zijn.